Schweiz
Azure Switzerland North
- Anwendung und Datenbank
- Dateien und Wissensbasis
- Schlüssel und Zugangsdaten im Key Vault
- Protokolle und Audit Trail
- Diagramme auf eigener Instanz
Diese Website wurde mit Frontier Engine erstellt.
Dieser KI-Plattform kann deine IT vertrauen: Deine Daten liegen in Azure Switzerland North, die meisten KI-Modelle verarbeiten in der EU. Jede Organisation hat ein eigenes Datenbankschema und eigene Schlüssel, Modelle trainieren nicht auf deinen Inhalten, und jede Aktion eines Agenten ist protokolliert.
Was du für Datenschutz, Informationssicherheit und Einkauf schriftlich bekommst.
Informationssicherheit
Die Epic Fusion AG ist nach ISO/IEC 27001 zertifiziert. Geltungsbereich und Zertifikat erhältst du auf Anfrage.
Datenschutz
Daten in der Schweiz, Auftragsverarbeitungsvertrag, offene Liste der Unterauftragsverarbeiter und Betroffenenrechte direkt in der App.
KI-Modelle
Weder Epic Fusion noch die Modellanbieter verwenden deine Eingaben und Antworten, um KI-Modelle zu trainieren.
Rechenzentren
Physische Sicherheit durch Microsoft Azure, nachgewiesen unter anderem mit ISO/IEC 27001, 27017, 27018, SOC 2 und BSI C5.
Pro Modell und Funktion offen ausgewiesen – in der App mit demselben Hinweis wie hier. Du entscheidest, was erlaubt ist.
Azure Switzerland North
Azure EU Data Zone, Google EU
In der App markiert und sperrbar
Was technisch passiert, wenn jemand einen Agenten bittet, einem Kunden zu antworten und den Deal im CRM nachzuführen.
Die Person meldet sich mit ihrem Microsoft-Konto an. Entra ID bestätigt Identität und Organisation, erst dann ist die Plattform erreichbar.
Jede Anfrage läuft im geprüften Kontext deiner Organisation – mit eigenem Datenbankschema. Daten anderer Organisationen sind nicht erreichbar.
Der Agent sieht nur die Dokumente, die die Person sehen darf, und nur die Werkzeuge, die für ihn freigeschaltet sind.
Die Zugangsdaten für das CRM kommen aus dem Key Vault, nur für diesen einen Aufruf. Weder Agent noch Werkzeug speichern sie.
E-Mail und CRM-Eintrag warten auf Freigabe. Erst wenn ein Mensch zustimmt, wird gesendet und geschrieben.
Anmeldung, Werkzeugaufruf und Freigabe stehen im Audit Trail – filterbar bis zum einzelnen Lauf und als CSV exportierbar.
Jeder Zugriff läuft über einen geprüften Mandantenkontext.
Die wichtigsten Massnahmen auf einen Blick. Verbindlich sind die Dokumente unten.
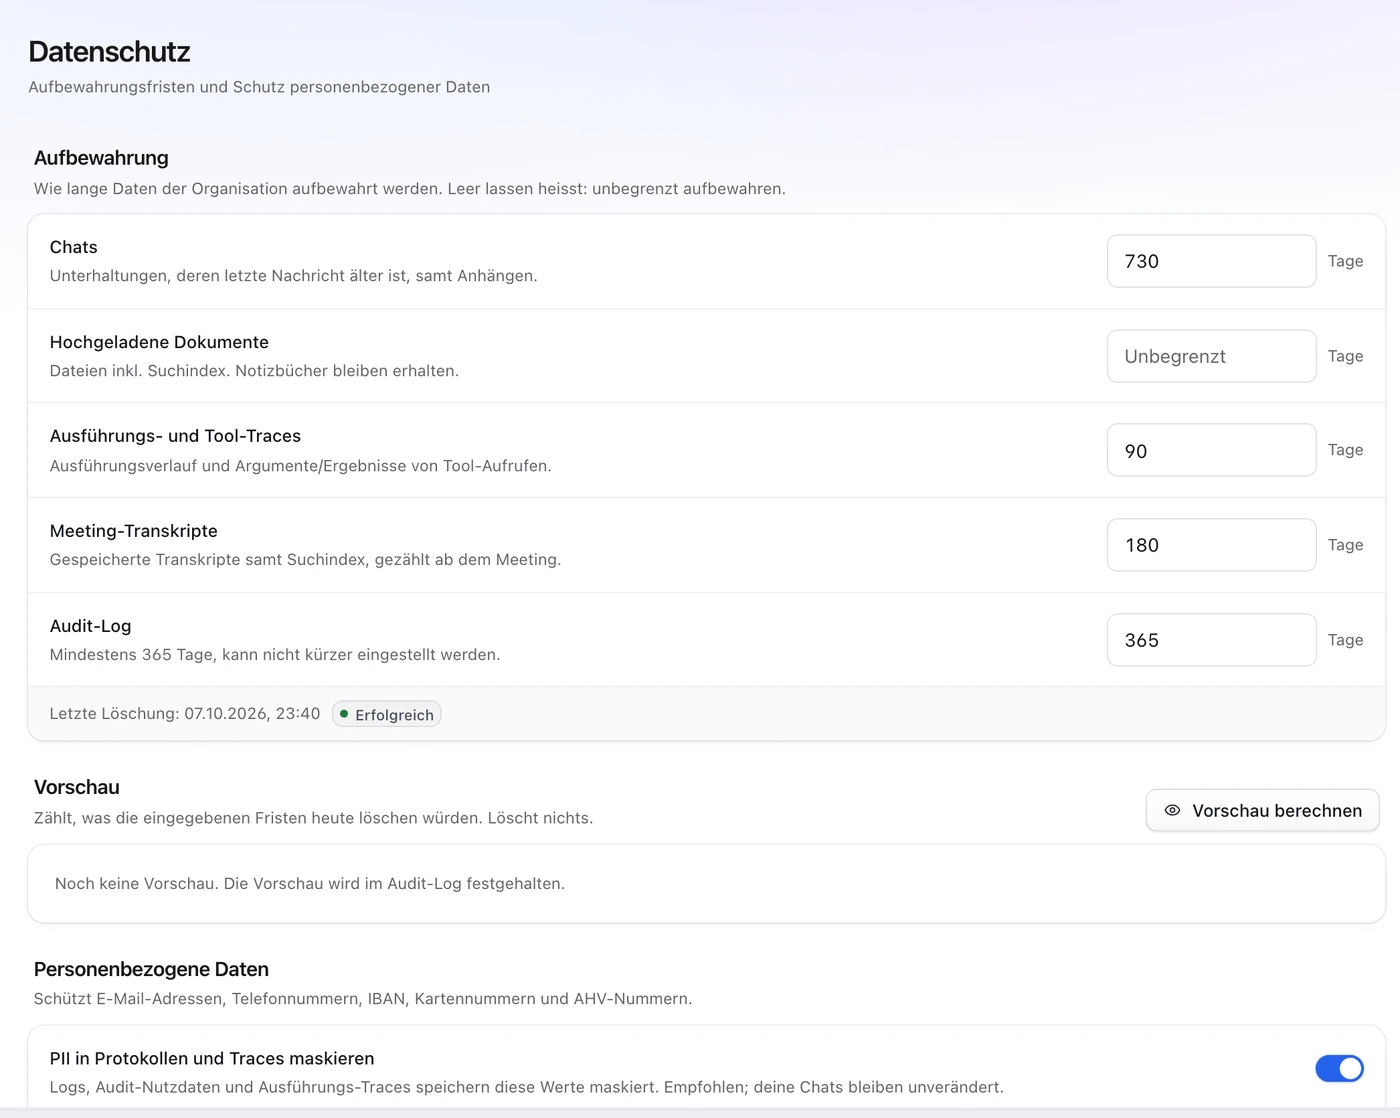
Aufbewahrung und Schutz personenbezogener Daten liegen in den Einstellungen deiner Organisation – nicht in einem Ticket bei uns.
Fristen für Chats, Dokumente, Traces und Transkripte, eine Vorschau vor dem Löschen und die Maskierung von E-Mail, IBAN und AHV-Nummer.
Öffentlich, versioniert und mit Datum – ohne Formular und ohne Wartezeit.
Zertifikat ISO/IEC 27001 mit Geltungsbereich auf Anfrage.
Abläufe, bei denen Rechte und Freigaben den Unterschied machen.
Ohne IT-Projekt vorab. Du siehst zuerst deine eigenen Abläufe laufen und entscheidest dann.
Wir spielen einen Ablauf aus deinem Alltag durch und klären, welche Systeme dazugehören.
Deine Organisation mit Daten in der Schweiz, an Microsoft 365 angebunden, ohne Nutzerlimit.
Das Analytics-Portal zeigt pro Agent und Ablauf Läufe, gesparte Zeit und Kosten.
Du wählst das Paket, das zu deinem Verbrauch passt, und nimmst die nächsten Abläufe dazu.
Sicherheit und Datenschutz.
Deine Daten liegen in der Schweiz: Microsoft Azure, Region Switzerland North. Die meisten KI-Modelle verarbeiten in der EU. Modelle mit globaler Verarbeitung sind in der App markiert, und der EU-only-Modus sperrt sie für die ganze Organisation. Plattform, Datenbank, Dateien, Schlüssel und Protokolle liegen dort; jede Organisation hat ein eigenes Datenbankschema und eigene Zugangsdaten im Key Vault.
Die meisten GPT-Modelle von OpenAI, Mistral und DeepSeek laufen in der Azure EU Data Zone, Google Gemini mit EU-Hosting. Als «Global» gekennzeichnet sind Claude, GPT-6 Astra, die Bildgenerierung, das Diktat und das Vorlesen. Mit dem EU-only-Modus sperrst du diese für die ganze Organisation, serverseitig.
Nein. Weder Epic Fusion noch die Modellanbieter verwenden deine Eingaben und Antworten, um KI-Modelle zu trainieren.
Die Plattform ist dafür ausgelegt: Daten in der Schweiz, Datentrennung pro Organisation, Rechte, Audit Trail und ein Auftragsverarbeitungsvertrag der Epic Fusion AG. Die Epic Fusion AG ist nach ISO/IEC 27001 zertifiziert.
Jede Organisation hat ein eigenes Datenbankschema, eigene Zugangsdaten im Key Vault und eine eigene Agenten- und Werkzeugkonfiguration. Es gibt keinen gemeinsamen Index und keinen organisationsübergreifenden Cache.
Datenschutzerklärung, Auftragsverarbeitungsvertrag, technische und organisatorische Massnahmen sowie die Liste der Unterauftragsverarbeiter – inklusive der eingesetzten Modellanbieter – sind über die Dokumentenlinks im Seitenfuss öffentlich abrufbar.
Bei der Übertragung mit TLS 1.2 oder höher, in der Datenbank mit AES-256. Dateien sind doppelt verschlüsselt, zusätzlich mit eigenem Schlüssel (RSA-4096, jährlich rotiert). Zugangsdaten liegen im Key Vault und sind zusätzlich feldverschlüsselt.
Auf Wunsch erhältst du innerhalb von 30 Tagen einen Export als JSON und in den Originalformaten. Innerhalb von 30 Tagen nach Vertragsende löschen wir Datenbankschema, Dateien und Secrets deiner Organisation; Backups sind nach weiteren 14 Tagen überschrieben.
In der Demo spielen wir einen Ablauf aus deinem Alltag durch. Kostenlos und unverbindlich.


